Cyber Resilience Act : signaler une faille en 24 h, qui est concerné depuis le 11 septembre
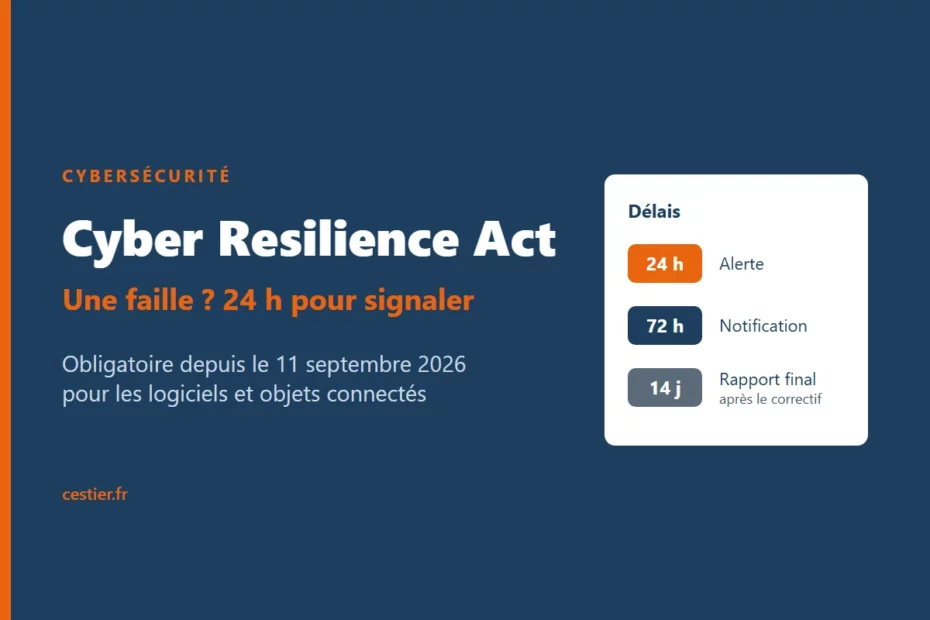
Depuis le 11 septembre 2026, les éditeurs de logiciels et fabricants de produits connectés doivent signaler toute faille activement exploitée sous 24 heures. Qui est concerné par le Cyber Resilience Act, quels délais respecter et comment s’organiser avant décembre 2027.